
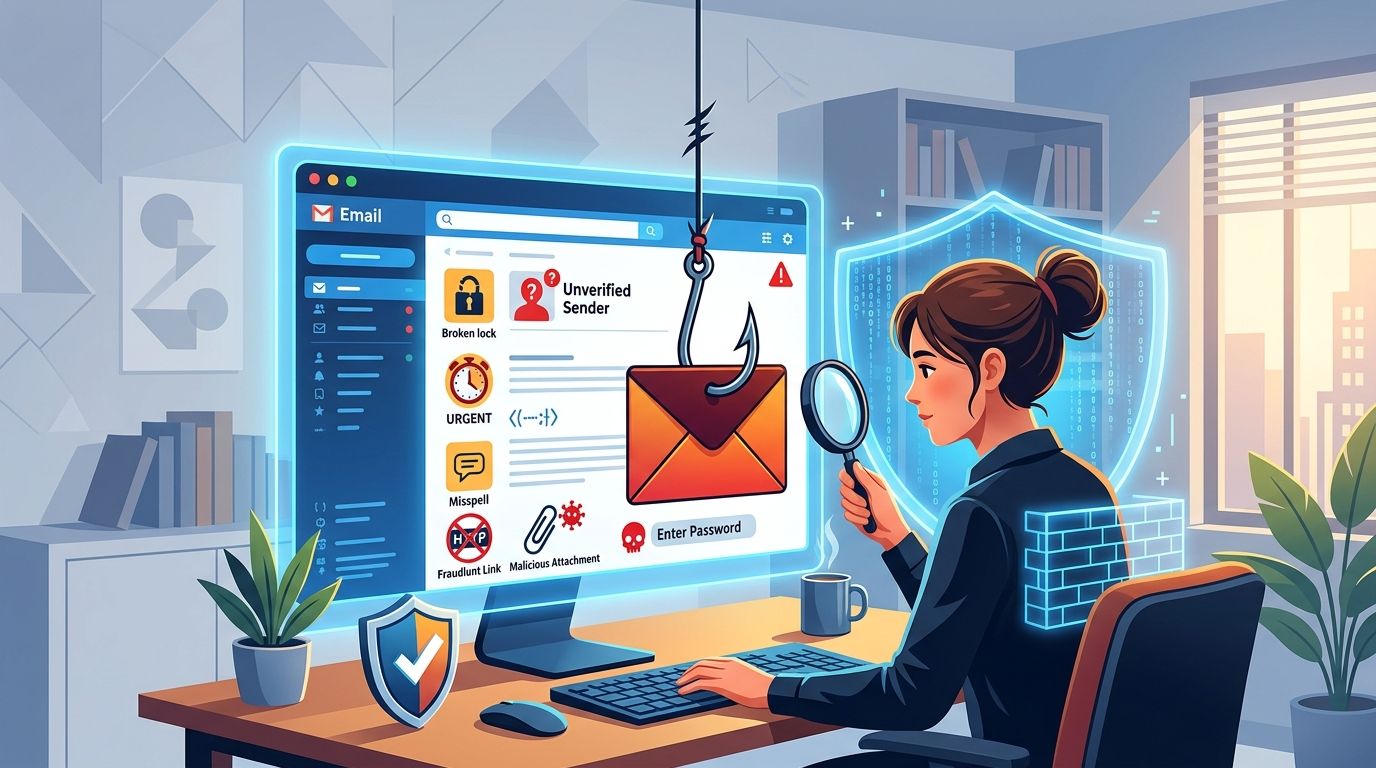
Memahami Ancaman Phishing di Era Digital
Mengenali phishing email kini menjadi keterampilan wajib bagi siapa saja yang menggunakan internet. Meskipun metode ini sudah ada sejak lama, teknik penipuan siber pada tahun 2026 telah berkembang ke tingkat yang sangat berbahaya. Setiap hari, lebih dari 3,4 miliar email penipuan dikirimkan untuk menjebak pengguna yang tidak curiga.
Hanya dengan satu klik pada email berbahaya, Anda bisa menghadapi risiko ransomware, pencurian identitas, hingga kerugian finansial yang besar. Penggunaan kecerdasan buatan (AI), domain tiruan, dan teknologi deepfake membuat upaya penipuan ini semakin sulit dibedakan dari komunikasi resmi.
Istilah “phishing” sendiri mulai populer pada pertengahan 1990-an. Analogi ini diambil dari konsep menebar jaring untuk menunggu ikan menggigit umpan. Penyerang mengirimkan banyak komunikasi berbahaya dengan harapan penerima akan mengklik tautan, membuka lampiran, atau memberikan kredensial pribadi.
Mengapa Mengenali Phishing Email Sangat Penting?
Ancaman ini bukan sekadar imajinasi. Banyak perusahaan besar telah kehilangan jutaan dolar akibat penipuan berbasis email, mulai dari faktur palsu hingga pengalihan transfer kawat. Meskipun organisasi Anda memiliki alat keamanan canggih, teknologi sering kali tidak cukup untuk membendung serangan yang menargetkan aspek manusia.
Selain kerugian finansial, serangan ini menyebabkan denda regulasi, hilangnya kepercayaan pelanggan, dan rusaknya reputasi perusahaan secara permanen. Oleh karena itu, kemampuan individu dalam mengenali phishing email sebelum kerusakan terjadi adalah pertahanan paling handal yang bisa dibangun sebuah organisasi.
10 Tanda Bahaya (Red Flags) Phishing Email
Untuk menjaga keamanan data Anda, berikut adalah sepuluh tanda utama yang harus Anda waspadai:
- Alamat pengirim mencurigakan: Periksa alamat email asli, bukan hanya nama tampilannya.
- Bahasa mendesak atau mengancam: Penipu sering menggunakan rasa panik agar Anda tidak berpikir rasional.
- Lampiran atau tautan tak terduga: Jangan buka file jika Anda tidak merasa memintanya.
- Salam generik: Perusahaan resmi biasanya menggunakan nama Anda, bukan “Dear User”.
- Kesalahan pengejaan: Tata bahasa yang buruk sering kali menjadi indikasi pesan tidak resmi.
- Permintaan data sensitif: Perusahaan terpercaya tidak akan pernah meminta password melalui email.
- Tautan (URL) tidak cocok: Arahkan kursor ke tautan untuk melihat alamat tujuan sebenarnya.
- Halaman login palsu: Perhatikan logo yang buram atau desain yang tidak konsisten.
- Pesan di luar konteks: Email yang datang di waktu aneh atau topik yang tidak relevan patut dicurigai.
- Penawaran yang terlalu indah: Hadiah besar atau warisan tiba-tiba hampir pasti merupakan penipuan.
Cara Menindaklanjuti Jika Menemukan Email Mencurigakan
Jika Anda mencurigai sebuah email, segera berhenti. Jangan mengklik tautan, jangan buka lampiran, dan jangan membalas pesan tersebut. Segera laporkan melalui prosedur keamanan resmi perusahaan Anda. Mengidentifikasi tanda-tanda phishing adalah langkah pertama yang krusial sebelum melakukan eskalasi kepada tim keamanan.
Dalam lingkungan korporat, perusahaan dapat mempercepat proses ini menggunakan alat simulasi phishing dan respons insiden dari Threatcop. Teknologi ini memungkinkan deteksi lebih cepat, analisis ancaman otomatis, dan alur kerja yang lebih bersih.
Membangun Firewall Manusia yang Lebih Kuat
Phishing kini menjadi metode paling umum untuk membobol sistem keamanan. Meskipun filter email dapat memblokir sebagian besar ancaman, sering kali ada pesan yang lolos ke kotak masuk karyawan. Di sinilah peran penting pendidikan keamanan bagi setiap anggota tim.
Threatcop hadir untuk memitigasi risiko tersebut melalui Security Awareness Training (TSAT), kampanye simulasi phishing, dan pemantauan risiko karyawan secara berkelanjutan. Dibutuhkan waktu dan pembelajaran berulang untuk mengembangkan kompetensi yang mumpuni dalam mengenali bahaya digital.
Dengan memastikan tim Anda mengetahui tanda-tanda phishing dan langkah respons yang benar, organisasi Anda akan menjadi target yang jauh lebih sulit untuk ditembus. Manusia sering kali menjadi pertahanan terakhir, jadi pastikan tim Anda selalu siap.
Threatcop Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Threatcop. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.