
Memahami NIST Cybersecurity Framework untuk Keamanan Korporat
Di era transformasi digital yang pesat saat ini, banyak organisasi menghadapi tantangan besar dalam mengamankan aset mereka. Tim keamanan sering merasa kewalahan dengan banyaknya regulasi dan kerangka kerja yang membingungkan. Oleh karena itu, NIST Cybersecurity Framework hadir sebagai solusi yang terbukti efektif untuk mengelola risiko siber secara terstruktur.
NIST Cybersecurity Framework (CSF) bukan sekadar aturan teknis, melainkan model operasional yang komprehensif. Banyak perusahaan di berbagai sektor kini mengadopsi standar ini untuk meningkatkan kematangan keamanan mereka. Dengan menggunakan NIST CSF, organisasi dapat menyelaraskan kebutuhan kepatuhan dengan strategi bisnis yang lebih luas.
Mengapa NIST Cybersecurity Framework Penting?
Dunia bisnis saat ini, khususnya di kawasan regional, sedang melakukan investasi besar-besaran pada smart cities, platform fintech, dan infrastruktur cloud. Peningkatan konektivitas ini tentu membawa risiko siber yang lebih tinggi bagi setiap organisasi. Oleh karena itu, penerapan standar keamanan yang formal menjadi suatu kebutuhan mutlak.
NIST CSF menawarkan bahasa yang seragam bagi seluruh departemen. Hal ini memungkinkan tim IT, manajemen risiko, hingga jajaran direksi untuk berkomunikasi secara efektif mengenai status keamanan perusahaan. Selain itu, kerangka kerja ini sangat fleksibel untuk diselaraskan dengan berbagai regulasi keamanan siber nasional yang berlaku.
Asal Usul dan Tujuan Utama
Dokumen ini pertama kali diterbitkan pada tahun 2014 oleh National Institute of Standards and Technology (NIST) di Amerika Serikat. Tujuannya sangat jelas: membangun konsensus global mengenai proses penanganan risiko siber. Penting untuk dicatat bahwa NIST CSF bukanlah pengganti hukum, melainkan pendamping yang melengkapi aturan tersebut.
Saat ini, organisasi dari berbagai skala—mulai dari perbankan hingga perusahaan teknologi—menggunakan kerangka kerja ini sebagai tolak ukur. Mereka tidak hanya membangun program keamanan dari nol, tetapi juga mengukur tingkat kematangan keamanan mereka secara berkala menggunakan panduan praktis dari NIST.
Lima Fungsi Inti NIST Cybersecurity Framework
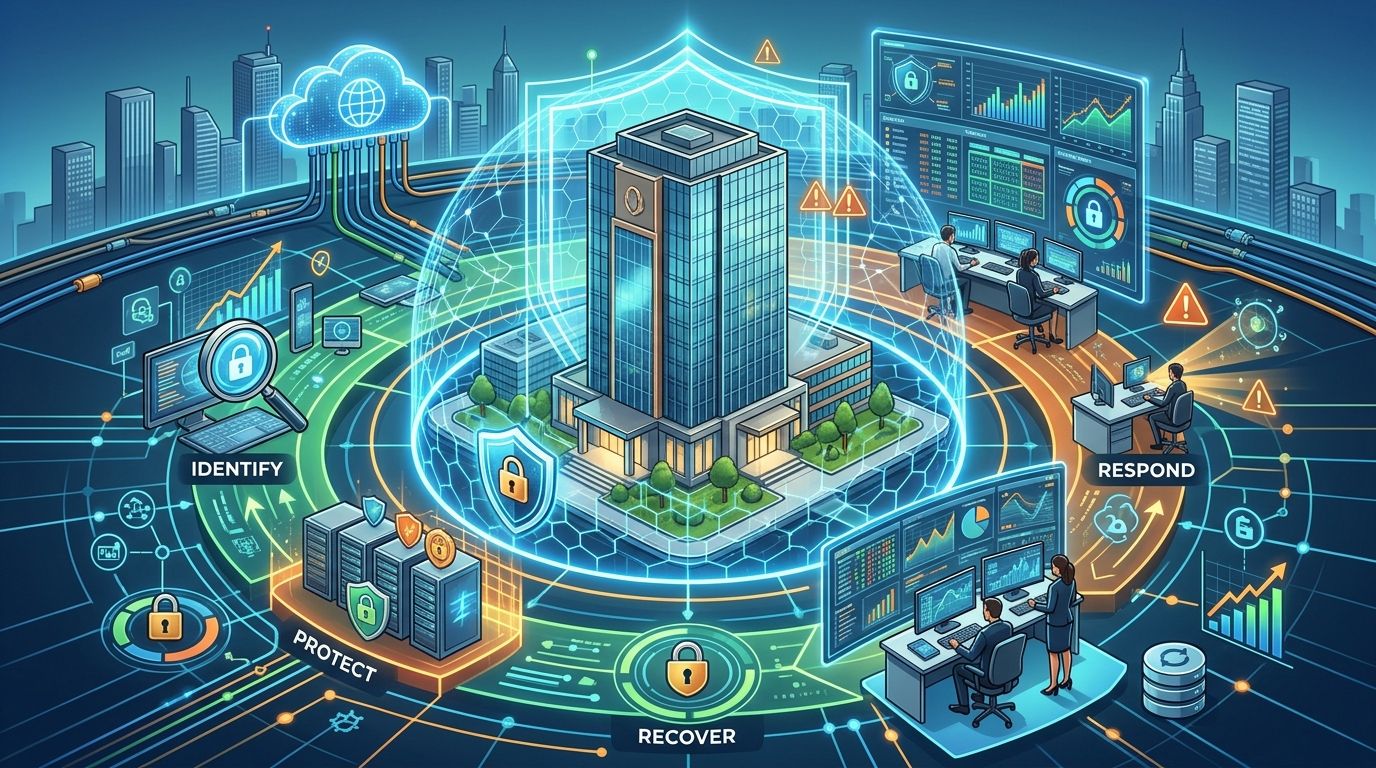
Kegiatan keamanan siber dalam NIST CSF diklasifikasikan ke dalam lima fungsi inti yang berjalan secara simultan. Fungsi-fungsi ini saling bersinergi untuk menciptakan ekosistem keamanan yang tangguh.
- Identify (Identifikasi): Pahami aset data, sistem, dan lingkungan bisnis Anda. Pemetaan risiko adalah langkah awal yang krusial.
- Protect (Perlindungan): Implementasikan tindakan pengamanan seperti manajemen akses, keamanan data, dan pelatihan kesadaran karyawan.
- Detect (Deteksi): Gunakan pemantauan berkelanjutan untuk menemukan ancaman dengan cepat melalui deteksi anomali dan pencatatan log peristiwa.
- Respond (Respons): Siapkan rencana respons insiden, komunikasi, dan langkah pembatasan agar dampak kerusakan bisa diminimalisir.
- Recover (Pemulihan): Lakukan restorasi operasional dan pelajari hasil insiden untuk memperkuat pertahanan di masa mendatang.
Apa Artinya Menjadi Patuh pada NIST?
Banyak profesional sering bertanya tentang apa arti sebenarnya dari kepatuhan terhadap NIST. Pada dasarnya, NIST CSF adalah kerangka kerja sukarela. Tidak ada sertifikasi resmi yang memberikan “lencana” kepatuhan, namun organisasi dapat melakukan penilaian mandiri atau pihak ketiga untuk mengukur postur keamanan mereka.
Di banyak industri yang diatur secara ketat, penyelarasan dengan NIST CSF dianggap sebagai standar minimum. Dengan mengikuti kerangka ini, perusahaan memberikan bukti nyata kepada pelanggan, auditor, dan regulator bahwa mereka sangat serius dalam menjaga keamanan data dan infrastruktur IT.
Manajemen Risiko sebagai Diferensiator Utama
Kekuatan utama NIST CSF terletak pada pendekatan berbasis risikonya. Kerangka kerja ini mendorong organisasi untuk mempertimbangkan dampak bisnis daripada sekadar eksposur teknis. Sebagai contoh, risiko pada platform pembayaran jauh lebih kritis dibandingkan dengan risiko pada sistem warisan (legacy) yang jarang digunakan.
NIST CSF juga memperkenalkan konsep Implementation Tiers. Mulai dari level reaktif (Tier 1) hingga level adaptif (Tier 4), organisasi dapat menentukan target peningkatan keamanan yang realistis. Pendekatan ini memastikan strategi keamanan tetap relevan meskipun ancaman siber terus berevolusi seiring waktu.
Mengintegrasikan Threatcop dalam Strategi Keamanan
Keamanan siber adalah sebuah sistem yang melibatkan teknologi dan manusia. NIST CSF memberikan struktur, namun efektivitasnya bergantung pada kesadaran orang-orang di dalamnya. Banyak pelanggaran keamanan justru bermula dari kesalahan manusia, seperti serangan phishing atau kelalaian dalam menjaga kredensial.
Di sinilah Threatcop berperan penting. Dengan solusi pelatihan kesadaran keamanan dan simulasi phishing, Threatcop memperkuat fungsi Protect dan Detect dalam NIST CSF. Ketika karyawan mampu mengenali upaya serangan, mereka berubah dari titik lemah menjadi lini pertahanan terdepan perusahaan.
Strategi NIST Cybersecurity Framework yang dikombinasikan dengan solusi Threatcop akan mengubah konsep keamanan yang abstrak menjadi hasil yang konkret dan terukur. Langkah ini memastikan setiap lapisan organisasi Anda terlindungi dengan standar terbaik.
Threatcop Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Threatcop. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.